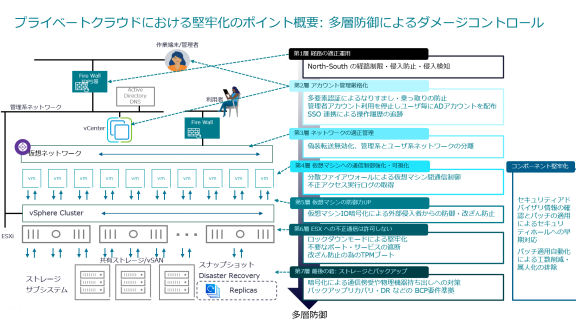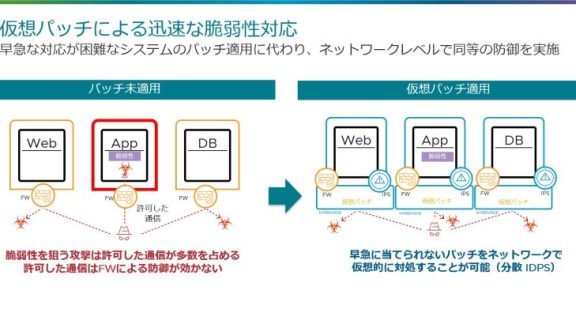

前回の「第1回:AI時代のプライベートクラウド多層防御、VMware Cloud Foundation®で実現する仮想基盤の堅牢化とリスク低減策」では、VMware Cloud Foundation (VCF) 環境におけるセキュリティの全体像と、ワークロードを保護するための多層防御アーキテクチャの重要性について解説しました。第1回公開後、多くのお客様から反響をいただき、特に内部トラフィックの可視化と制御に関する関心の高さを実感しております。
第2回となる今回は、企業のセキュリティ運用およびITインフラ管理者にとって恒常的な課題となっている「脆弱性公開からパッチ適用までの猶予期間(Vulnerability Window)」に焦点を当てます。この無防備となり得る期間の脅威をどのように無効化するかについて、VMware® vDefend™ (vDefend) の「分散IDS/IPS」と「VMware® Avi™ Load Balancer WAF (Web Application Firewall) 」を用いた「仮想パッチ」の技術を解説します。また、それらがもたらすダウンタイムの削減および運用コスト削減の具体的なメリットについて、技術的な観点から深掘りしてお届けします。
1. セキュリティパッチ適用の課題:「猶予期間」に潜むリスク
新しい脆弱性(CVE)が公開され、ベンダーからセキュリティパッチがリリースされた際、セキュリティのベストプラクティスとしては即座にパッチを適用することが推奨されます。しかし、エンタープライズの運用環境、特にミッションクリティカルなプライベートクラウド環境においては、以下のような理由から即時適用は非常に困難です。
・アプリケーションへの影響検証:OSやミドルウェアへのパッチ適用が、稼働中の業務アプリケーションやAIモデルの推論プロセスに予期せぬ不具合(互換性の問題、パフォーマンス低下など)を引き起こさないか、事前環境でのテストが必要です。
・ダウンタイムの調整:システムの再起動を伴うパッチ適用の場合、事業部門との調整を行い、影響を最小限に抑えるメンテナンスウィンドウ(計画停止枠)を確保する必要があります。
・運用リソースの逼迫:緊急度の高い脆弱性が連続して公開された場合、IT部門の運用担当者への負荷が高まり、通常の運用業務に支障をきたす恐れがあります。
この「脆弱性が公開されてから、実際にシステムにパッチが適用されるまでの期間(猶予期間)」は、攻撃者にとってシステムへ侵入するための格好の標的となります。この期間をいかに安全に保護し、リスクを低減するかが、インフラ運用における重要な鍵となります。
2. 仮想パッチ(Virtual Patching)という解決策
この「猶予期間」の課題に対する有効な技術的アプローチが「仮想パッチ(Virtual Patching)」です。
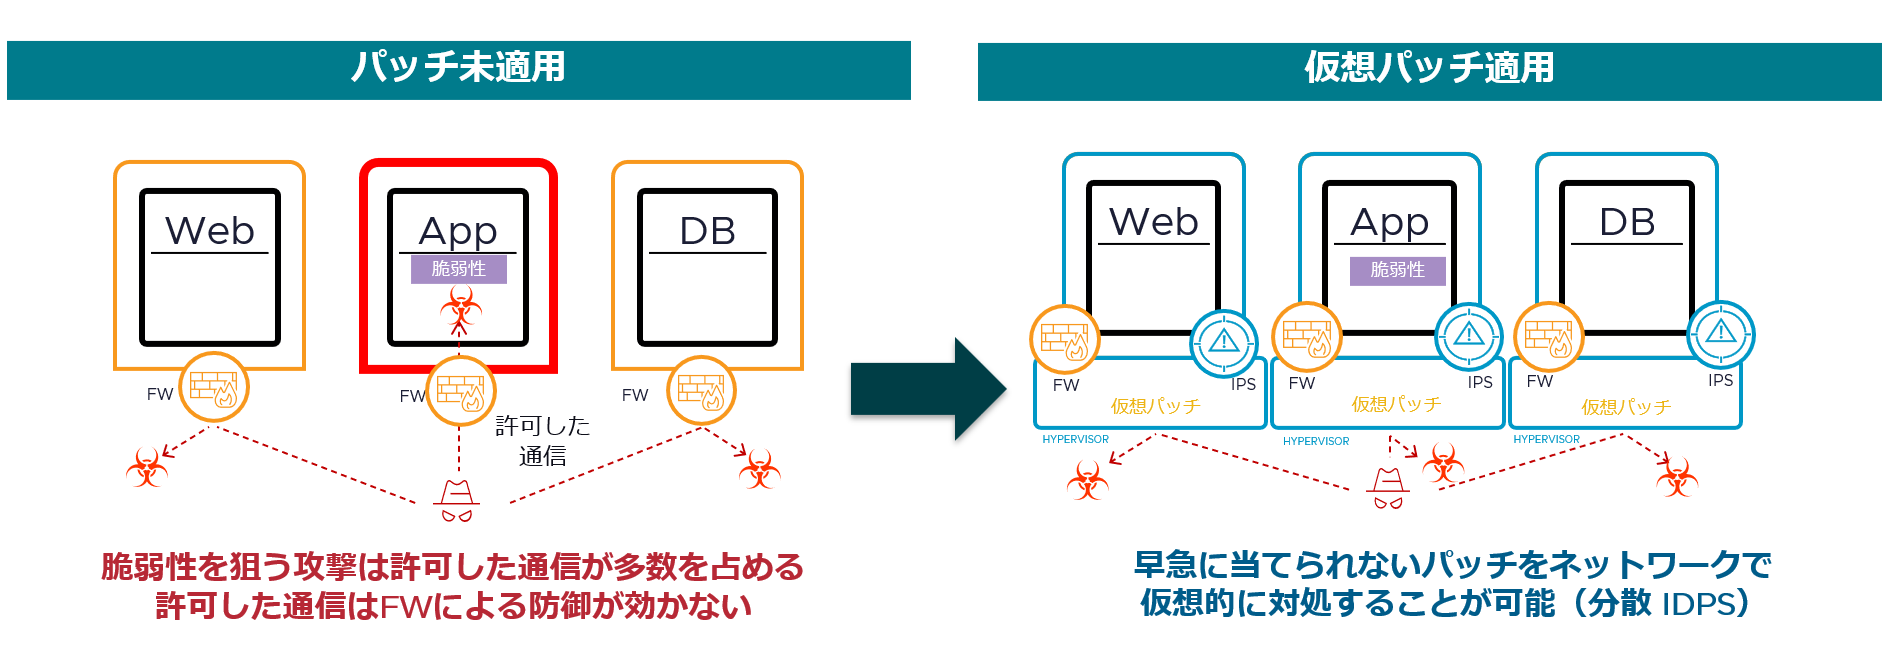
仮想パッチとは、サーバーのOSやアプリケーションのコードに直接パッチを適用(修正)する代わりに、ネットワークの中間層で該当の脆弱性を突く攻撃トラフィックを検知し、遮断する手法です。これにより、システム本体には脆弱性が残った状態であっても、外部からのエクスプロイト(攻撃コード)が到達しないため、実質的にパッチが適用されたのと同じ防御効果を即座に得ることができます。
VCF環境においては、ネットワークの内部(East-West)と境界(North-South)のそれぞれで、最適な仮想パッチの仕組みを提供しています。
3. vDefend 分散IDS/IPSによるEast-Westトラフィックの保護
データセンター内部の通信(East-Westトラフィック)に対する仮想パッチとして機能するのが、「vDefend」の分散IDS/IPSです。
従来の境界型(アプライアンス型)IPSでは、一度データセンター内部に侵入した脅威が、仮想マシン間で横展開(ラテラルムーブメント)する動きを検知・遮断することが困難でした。すべての内部通信を境界アプライアンスにヘアピンさせるアーキテクチャは、ネットワーク帯域の浪費と遅延を引き起こすため現実的ではありません。
vDefendの分散IDS/IPSは、各ESXホストのハイパーバイザー(vNIC)レベルで直接動作します。これにより、ネットワークのトポロジ変更を一切伴わず、すべての仮想マシン間通信に対して死角なく仮想パッチ(シグネチャによる検知・防御)を適用することが可能です。
4. VMware Avi Load Balancer WAFによるアプリケーション層の保護
インフラストラクチャ層の保護に加えて、公開されているWebアプリケーション層(L7)の保護には「Avi Load Balancer WAF」が仮想パッチとして機能します。
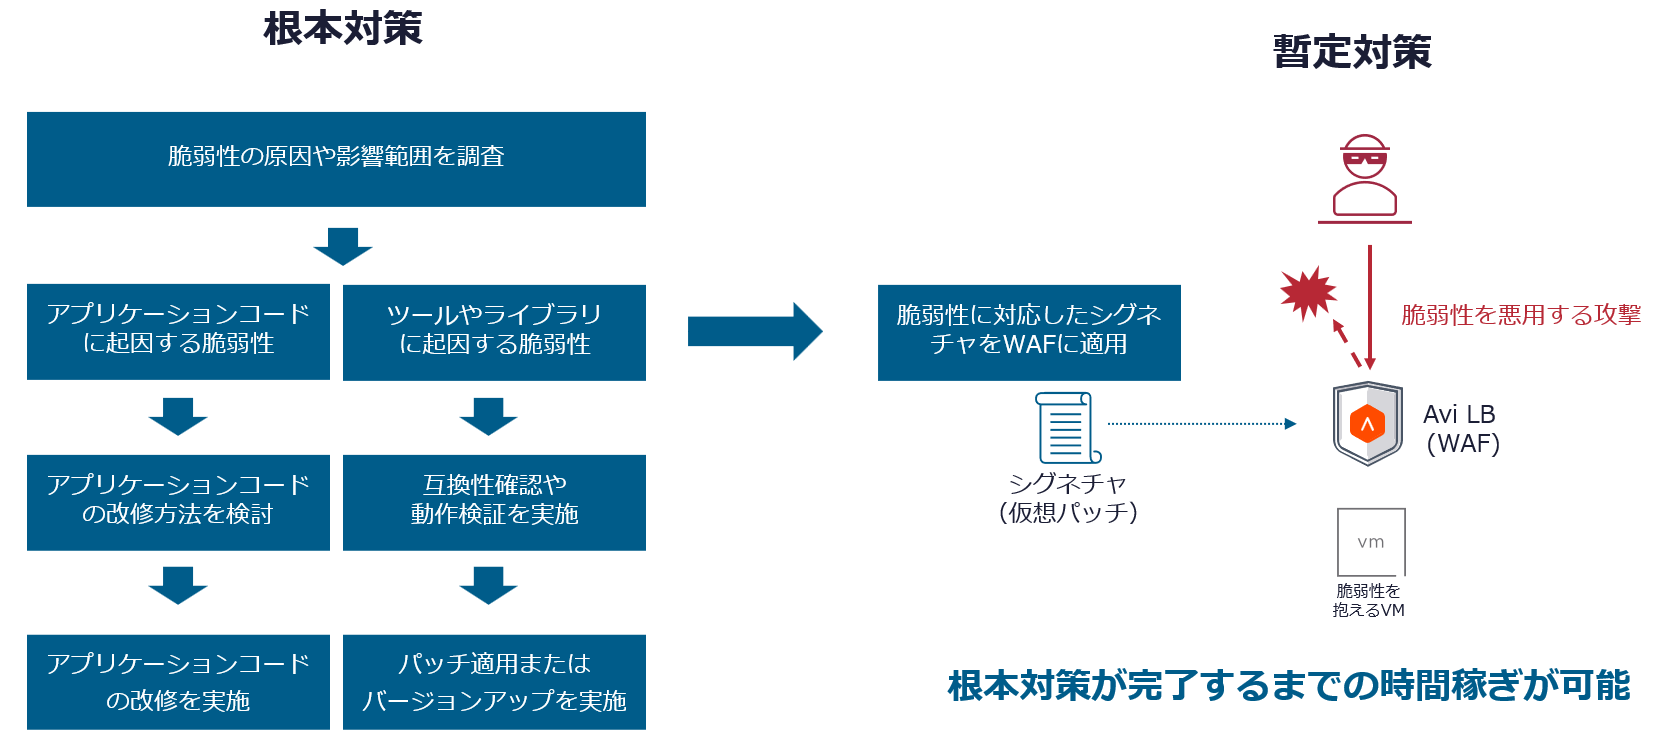
Webアプリケーションの脆弱性(例:SQLインジェクション、クロスサイトスクリプティングなど)が発見された場合、アプリケーションのソースコードを修正してデプロイし直すには多大な時間とコストがかかります。Avi Load Balancer WAFを前段に配置することで、これらの悪意のあるリクエストをロードバランサー層で検査・遮断します。
Avi Load Balancerは、最新の脅威インテリジェンスと連携し、シグネチャを動的に更新します。これにより、コードの修正を待つことなく、Webアプリケーションの脆弱性に対する仮想パッチを迅速に適用できます。
5. ダウンタイム不要・運用コスト削減のメリット
これらvDefendおよびAvi Load Balancerを用いた仮想パッチ技術を導入することで、インフラ運用部門とセキュリティ部門の双方に大きなメリットをもたらします。
【計画的メンテナンスの実現とダウンタイム回避】
緊急度の高い脆弱性が発表された場合でも、まずは仮想パッチ(IDS/IPSのシグネチャ更新やWAFルールの適用)によって当面の脅威をネットワークレベルで遮断します。システムを停止することなく安全を確保できるため、恒久的なOSやミドルウェアのパッチ適用は、十分なテストを実施した上で、次回の定期メンテナンスウィンドウ(計画停止枠)に回すことが可能になります。これにより、計画外のダウンタイムを回避できます。
【運用コスト(OPEX)の大幅な削減】
緊急パッチ適用に伴う、夜間や休日における運用担当者の時間外作業、および事業部門との急なサービス停止調整の工数を削減できます。また、Avi Load Balancerの集中管理機能(Avi Controller)と、vDefendの分散アーキテクチャ(VMware NSX® Manager連携)により、多数のワークロードに対して単一の管理画面から一括してセキュリティポリシーを適用できるため、運用管理にかかる人的リソースとコスト(OPEX)を大幅に最適化できます。
まとめ
第1回、第2回を通じて、VMware Cloud Foundation環境における多層防御アーキテクチャと、仮想パッチによるセキュリティ運用の高度化について解説しました。
プライベートクラウドのように、重要データが集約され、かつ高い可用性が求められるインフラにおいては、「防御力の向上」と「運用負荷・ダウンタイムの低減」を両立させることが求められます。vDefendとAvi Load Balancerを活用した仮想パッチのアプローチは、この両立を実現する実践的な解決策となります。インフラのモダナイゼーションを進める皆様にとって、本連載が安全なプライベートクラウド構築の一助となれば幸いです。
【ブログシリーズ】
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー
第1回:AI時代のプライベートクラウド多層防御、VMware Cloud Foundation®で実現する仮想基盤の堅牢化とリスク低減策
プライベートクラウド環境における「多層防御」の重要性と、最新のVMware Cloud Foundation® (VCF) を活用したインフラ基盤における「7つの防御層」の実装ポイントを解説します。
第2回(本記事):仮想パッチを用いたセキュリティパッチ適用までの「猶予期間」の消滅
vDefendによる「分散IDS/IPS」およびVMware® Avi™ Load Balancer WAFを用いた攻撃遮断の技術解説、およびダウンタイム不要・運用コスト削減のメリットについてお届けします。
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー