
近年、生成AIをはじめとするフロンティアAI技術の進化は、ビジネスの効率化だけでなく、サイバーセキュリティの領域にも劇的な変化をもたらしています。防御側がAIを活用する一方で、攻撃者もAIを用いた高度な脆弱性探索や攻撃コードの自動生成を行うようになっています。本ブログシリーズでは、全2回にわたり「AI時代のセキュリティ対策」をテーマに、インフラのあらゆる階層で脅威を食い止める「多層防御」の実践的なアプローチを解説します。
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー
第1回(本記事):AI時代のプライベートクラウド多層防御、VMware Cloud Foundation®で実現する仮想基盤の堅牢化とリスク低減策
プライベートクラウド環境における「多層防御」の重要性と、最新のVMware Cloud Foundation® (VCF) を活用したインフラ基盤における「7つの防御層」の実装ポイントを解説します。
第2回:仮想パッチを用いたセキュリティパッチ適用までの「猶予期間」の消滅
vDefendによる「分散IDS/IPS」およびVMware® Avi™ Load Balancer WAFを用いた攻撃遮断の技術解説、およびダウンタイム不要・運用コスト削減のメリットについてお届けします。
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー
1. AI時代のセキュリティ対策の心構え:フロンティアAIから学んだ教訓
AI時代におけるセキュリティの最大の変更点は、これまでの「リスク評価(トリアージ)」や「対策の猶予期間」といった前提条件が通用しなくなっている点にあります。Broadcomが実施したフロンティアAIモデルを用いたコードテストの成果からは、以下の深刻な教訓が明らかになっています。
■ 攻撃の連鎖による「トリアージ(優先順位付け)」概念の崩壊
従来のセキュリティ運用では、発見された脆弱性をリスクの高さに応じて分類し、低リスクのものは対応を後回しにする優先順位付け(トリアージ)が一般的でした。しかし、高度なAIは「人間が一生かけても気づかないような、コードの遠く離れた場所にある要素同士の相関すらも見抜く」能力を持っています。その結果、2〜3個の「低リスクな問題」を組み合わせ・連鎖させて、1つの「致命的な攻撃パス」を作り出すことができるようになりました。これにより、「リスクの低いものは後回し」というこれまでのトリアージ概念は通用しなくなっています。
■ 「猶予期間」の消滅
これまでは、脆弱性が公開されてから実際にそれを悪用するコードが作成されるまでに、数週間から数ヶ月の「猶予期間」がありました。しかし、AIの導入によって、このプロセスは「数週間」から「ほぼリアルタイム」に短縮されています。防御側の勝ち筋は、選別の正確さではなく、「パッチ適用の速度」や「即座に通信を遮断・制御できる能力」にかかっています。
このような状況下では、アプリケーションやミドルウェアを意識したうえで、それらが稼働するインフラ(仮想基盤)そのものの重要性を再認識し、ハードニング(要塞化)を徹底する「内部防御」および「多層防御」が極めて重要になります。
■ 拡大する「保護すべき対象」
フロンティアAIの進化によって「攻撃の連鎖」や「全自動攻撃」が現実のものとなる中、企業がセキュリティ面で考慮すべき領域は劇的に拡大しています。サイバーセキュリティを取り巻く環境の変化に伴い、保護すべき対象はこれまでの「オンプレミス単一環境」から、「マルチクラウド」、そして「エッジ・プライベートAI基盤」へと広がっています。
このような保護対象の拡大は、攻撃者の手法が日々巧妙化していることに起因しています。攻撃側の変化・進化に合わせて、企業に求められるサイバーセキュリティ対策にも必然的に高度化が求められており、その変遷は大きく以下の3つのフェーズに分けることができます。
・一般的に従来求められてきたサイバーセキュリティ:オンプレミス単一環境(境界型防御)
保護対象がオンプレミスの単一境界に限られ、境界に対する直接攻撃を防ぐ対策が主流でした。防御までの猶予期間も3ヶ月以上あり、境界型の防御手法で一定の対応が可能でした。
・フロンティアAI登場前のサイバーセキュリティ:マルチクラウドへの拡張と横移動への対策
保護対象がマルチクラウドへ拡張し、境界突破後に内部で潜伏・感染を広げる攻撃が急増しました。対応猶予が3ヶ月以内に縮小する中、分散F/WやNDR等を活用した内部監視・防御策が必要となりました。
・フロンティアAI登場後のサイバーセキュリティ:エッジ・プライベートAI基盤を含む全方位の保護
重要なデータを扱うエッジ・プライベートAI基盤へと対象が広がり、猶予なしの全自動攻撃が発生しています。高度な多層防御に加え、EDRやクリーンルーム等を連携させた迅速な復旧体制が不可欠です。
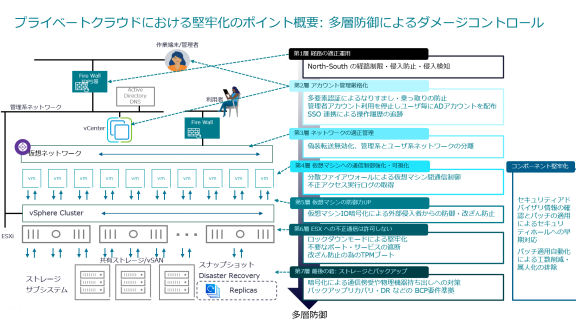
2. プライベートクラウドにおける堅牢化のポイント:多層防御によるダメージコントロール
仮想基盤におけるセキュリティ対策は、単一の壁を作るのではなく、複数の防御層を重ねることで、侵入防止と万が一侵入された際のダメージコントロールを両立させる「多層防御」が基本となります。VMware vSphere® 環境において実装すべき7つの防御層の具体策を以下にご紹介します。
■ 多層防御によるダメージコントロール(7階層)
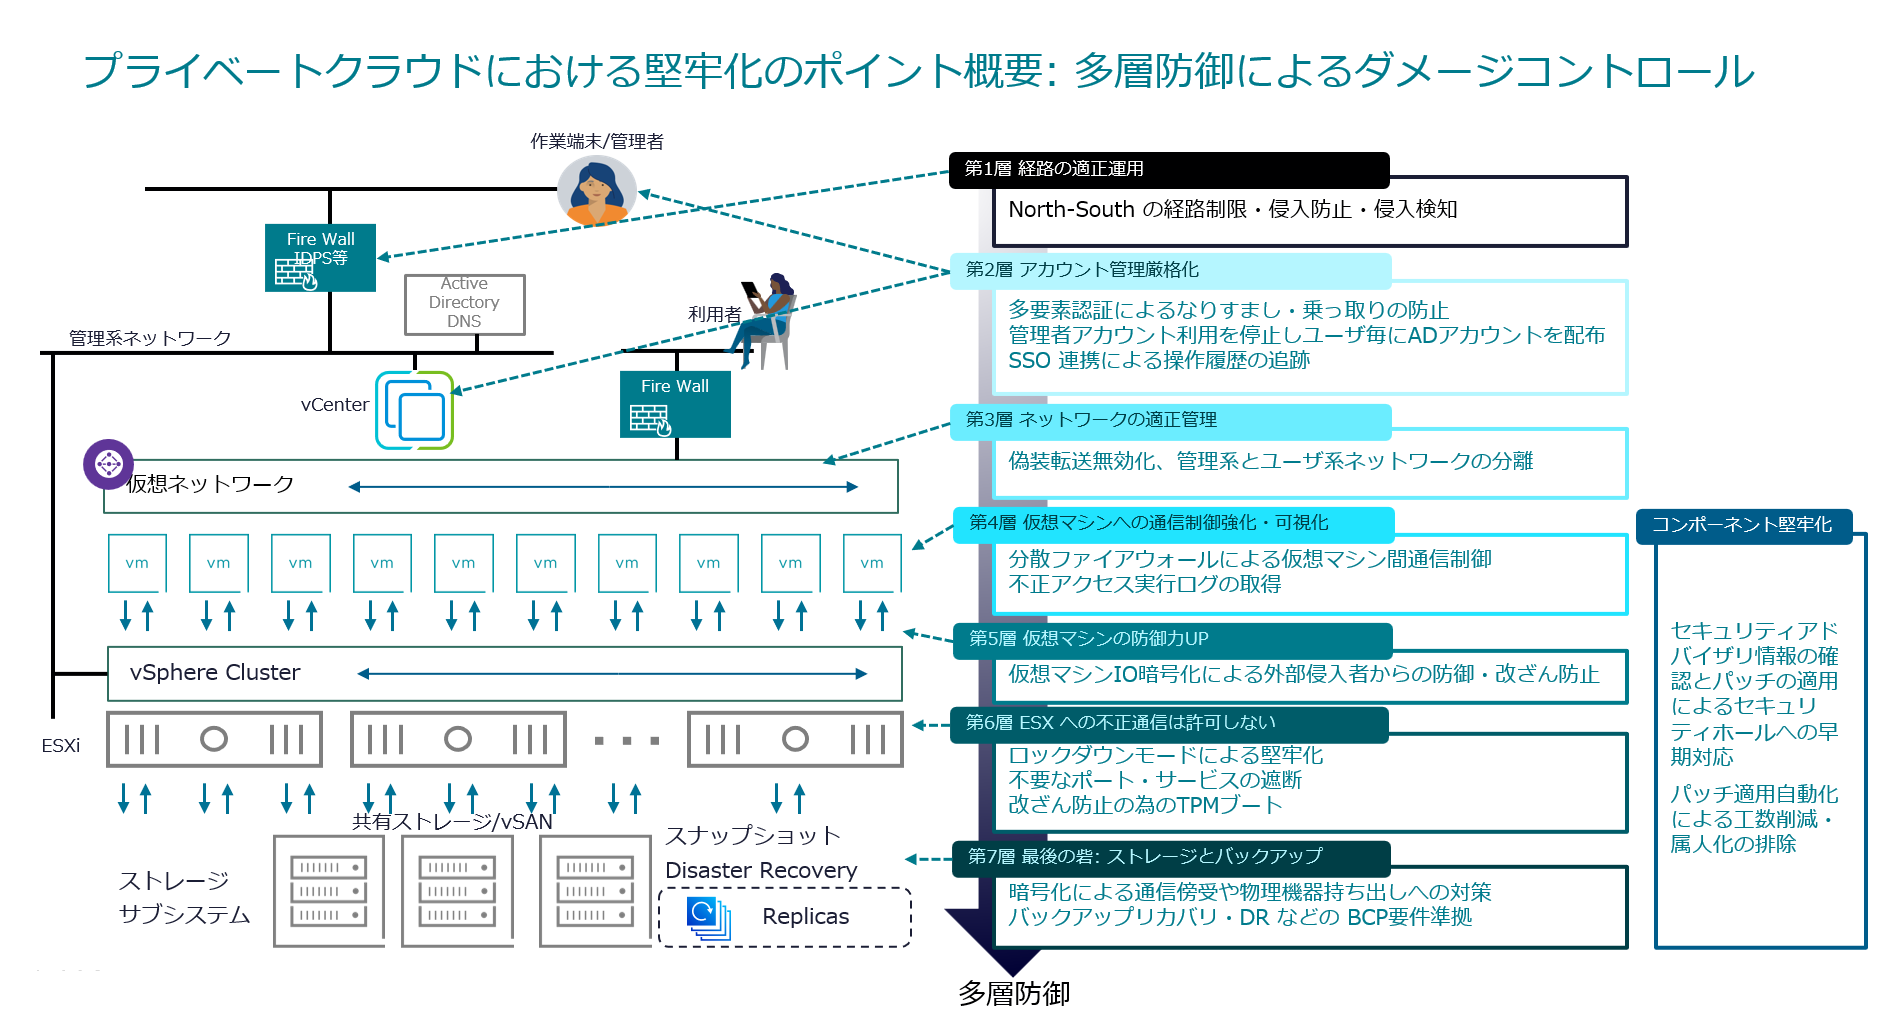
第1層 経路の適正運用
【概要】 North-South の経路制限・侵入防止・侵入検知
プライベートクラウドにおける「第1層」は、外部ネットワークと内部仮想基盤を結ぶ境界線、すなわち North-South(南北)トラフィック の防御を担います。ここでの目的は、基盤を管理する「心臓部」をインターネットの脅威から物理的・論理的に隔離し、許可された管理者のみが安全にアクセスできる経路を確立することです。
1. 管理インターフェースの完全隔離
VMware vCenter® や VMware® ESX® (ESX) ホストの管理ネットワーク(Management Network)は、仮想環境全体の操作権限を持つ極めて重要な領域です。これをインターネットから直接アクセス可能な状態に置くことは、攻撃者に「玄関の鍵」を渡すのと同義です。
- インターネットからの隔離: vCenter Server や ESX の管理 IP アドレスはプライベート空間に配置し、パブリックインターネットからの直接的なルーティングを一切遮断します。
- 専用管理ネットワーク(Management VLAN)の構築: 業務トラフィックが流れる仮想マシン用ネットワークと、ハイパーバイザーを管理するネットワークを VLAN レベルで分離します。これにより、万が一仮想マシンが乗っ取られた場合でも、ハイパーバイザーの管理層への直接攻撃を防ぐことができます。
2. 信頼できるアクセス経路の限定とVPNの堅牢化
外部や社内他拠点から管理操作を行う場合は、VPN(Virtual Private Network)などの暗号化された信頼できる経路を経由させることが必須です。しかし、昨今ではVPN装置自体の脆弱性を突いた侵入が多発しているため、以下の対策がセットで求められます。
- VPN装置の継続的なアップデート: VPNゲートウェイは境界防御の要です。メーカーから発表されるセキュリティパッチを即座に適用し、既知の脆弱性を放置しない運用体制を構築してください。
- 多要素認証(MFA)の導入: ID とパスワードのみの認証は、フィッシングやリスト型攻撃に対して無力です。スマートフォンの承認アプリやハードウェアトークンを用いた MFA を有効化し、認証情報の漏洩が即座に不正侵入に直結しない構成にします。
- ソースIP制限の適用: VPN接続を許可する端末のグローバルIPアドレスが特定可能な場合は、ファイアウォールで接続元IPを絞り込むことで、攻撃の試行そのものを大幅に削減できます。
第2層 アカウント管理厳格化
【概要】 多要素認証によるなりすまし・乗っ取りの防止、AD連携と最小権限の原則
vCenter Serverへのログインには Active Directory (AD) 連携などを活用し、MFAを導入します(Microsoft ADFS, Okta, Microsoft Entra ID, PingFederate等に対応)。また、管理者アカウント(administrator@vsphere.localなど)の日常利用を停止し、ユーザーごとに個別のアカウントを配布して最小権限の原則を適用します。これにより、SSO連携による操作履歴の確実な追跡が可能になります。
vCenter Serverの設定画面にて下記メニューを選択すると、各種MFAの設定が可能になります。
Single Sign-On>設定>ID プロバイダ>ID ソース
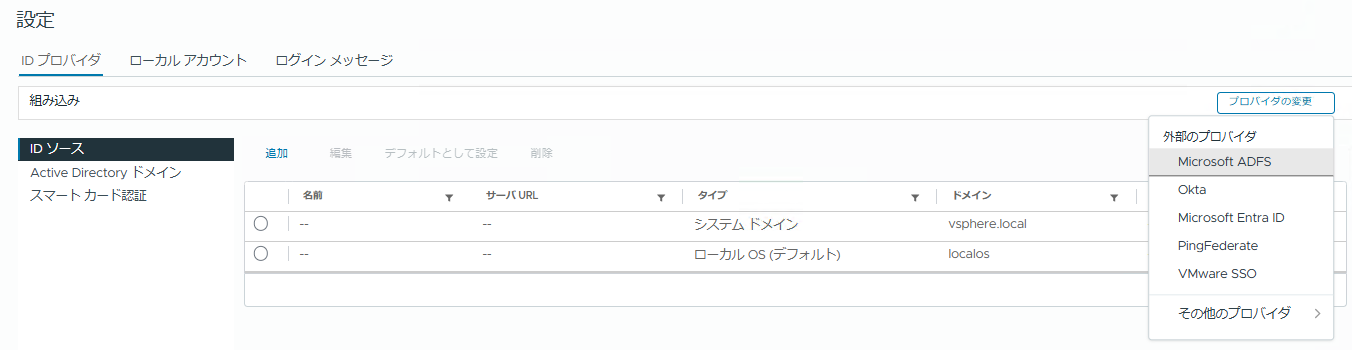
VCF 9.1 では、統合 SSO、パスワード、および証明書管理機能が拡張され、VMware Cloud Foundation® Identity Broker (VIDB) の機能強化によって、VCF コンポーネントと外部で管理される ID プロバイダー (IDP) またはディレクトリサービス間の SSO 接続を仲介します。VIDB は、VCF の導入またはアップグレード時にインストールされるようになり、シングルサインオンを設定するための前提条件として別途ダウンロードする必要はなくなりました。
VCF 9.1のパスワード管理は、「VMware Cloud Foundation® Operations (VCF Operations)」を通じて文字数、複雑さ、有効期限などのパスワードポリシーを一元的に定義できるのが特徴です。作成したポリシーは、VCFフリート全体だけでなく、管理コンポーネントや個別のVCFインスタンス単位で柔軟に割り当てることが可能です。これにより、複数のコンポーネントにまたがるアカウントのセキュリティ基準を、一貫して維持・管理することができます。
VCF 9.1の証明書管理は、「VCF Operations」のUIから証明書の確認、CSR(証明書署名要求)の生成、および外部CA署名証明書のインポートや更新を一元的に実行できます。また、Fleet Lifecycleサービスによる厳密な証明書検証が導入され、証明書のSAN(Subject Alternative Name)にFQDNとIPアドレスの両方を含めることが要件化されています。これにより、プラットフォーム全体の通信におけるセキュリティ要件がより強固に保たれるよう設計されています。
第3層 ネットワークの適正管理
【概要】 偽装転送無効化、管理系とユーザ系ネットワークの分離
仮想基盤におけるネットワークセキュリティは、物理環境以上に複雑な考慮が必要です。ハイパーバイザーという単一の物理サーバー内に、機密性の高い管理データと、一般ユーザーのデータトラフィックが混在するためです。第3層では、これらの通信を論理的・物理的に分離し、さらに仮想スイッチレベルでの高度な「なりすまし」防止策を講じることで、ネットワーク層でのクリーンな環境を維持します。
1. 管理系とユーザー系ネットワークの分離(セグメンテーション)
vSphere 環境には、その役割に応じて分離すべき複数のトラフィックタイプが存在します。これらを混在させることは、攻撃者に管理インフラへの直接的なアクセス経路を与えるリスクを招きます。
- 管理トラフィック(Management Network): ESX ホストの管理、vCenter Server との通信。
- vMotion トラフィック: 仮想マシンのライブ移行用。データが平文で流れる場合があるため、特に隔離が重要。
- ストレージトラフィック(iSCSI, NFS, vSAN): データの読み書き用。パフォーマンス確保とデータ保護のため分離。
- ユーザー系(仮想マシン)トラフィック: 一般ユーザーやシステムが実際に利用するデータ。
実装のポイント: 可能な限り物理的な NIC を分離するか、あるいは IEEE 802.1Q VLAN を用いて論理的に完全分離します。管理用 VLAN には、第1層で述べたように特定の管理端末以外からのアクセスを拒否する ACL(アクセス制御リスト)を適用します。
2. 仮想スイッチのセキュリティポリシー:偽装転送(Forged Transmits)の拒否
仮想スイッチ(標準スイッチおよび分散スイッチ)には、物理スイッチにはない独自のセキュリティポリシー設定が存在します。その中でも、なりすまし攻撃の防止に直結するのが「偽装転送」設定です。
偽装転送とは何か
仮想マシン(ゲストOS)がパケットを送信する際、パケット内のソース(送信元)MACアドレスを、自身の仮想NIC(vNIC)に割り当てられた本来のMACアドレスとは異なるものに書き換えて送信しようとする行為を指します。
「拒否 (Reject)」設定による防御メカニズム
- 動作: 設定を「拒否」にすると、ESX ホスト(仮想スイッチ)は送信パケットのソースMACアドレスと、vNIC の本来のMACアドレスを照合します。
- 結果: これらが一致しない場合、仮想スイッチはそのパケットを即座にドロップ(破棄)します。
防げる攻撃手法
- ARPポイズニング: 攻撃者がネットワーク上の他の機器(デフォルトゲートウェイなど)になりすまし、不正にトラフィックを自身に引き寄せる攻撃を阻止します。
- 中間者攻撃 (MitM): 他の VM 間の通信を傍受しようとする試みを、送信元偽装の段階でシャットアウトします。
- MACスプーフィング: 他の正当な端末のMACアドレスを騙った不正アクセスを防止します。
3. vSphere 7.0 以降のデフォルト変更と「セキュア・バイ・デフォルト」
セキュリティを最優先事項としており、vSphere 7.0 以降、この項目のデフォルト設定を「承諾 (Accept)」から「拒否 (Reject)」へと変更しました。これは、明示的に許可が必要なシステム以外は、デフォルトで最高のセキュリティレベルを適用するという方針(Secure by Default)に基づいています。
関連する3つのセキュリティ要素:
仮想スイッチのセキュリティポリシーには、偽装転送の他に以下の2点があり、これら全てを「拒否」にすることがベストプラクティスです。
- 無差別モード (Promiscuous Mode): 他の仮想マシン宛てのパケットを傍受することを許可するか。
- MAC アドレス変更 (MAC Address Changes): 受信時に vNIC の MAC アドレスが変更されている場合にパケットを受け入れるか。
「偽装転送」設定変更時の注意点(例外ケース)
全ての環境で「拒否」に設定するのが理想ですが、一部の特殊なワークロードでは「承諾 (Accept)」が必要になる場合があります。設定変更前に以下の利用状況を確認してください。
- ネステッド環境 (Nested ESX): ESX 上でさらに ESX を動かす検証環境などでは、内部の仮想スイッチが MAC アドレスを偽装して通信するため、「承諾」が必要です。
- Microsoft ネットワーク負荷分散 (NLB) のユニキャストモード: 複数の VM が同一の仮想 MAC アドレスを共有して動作するため、送信元偽装として検知される場合があります。
- 一部の仮想アプライアンス: ロードバランサーやファイアウォールなどのネットワーク系仮想アプライアンスで、自身の vNIC とは異なる MAC アドレスでパケットを転送する仕様のものは注意が必要です。
- VMware Cloud Foundation® Operations HCX: ネットワーク延伸機能を利用している場合、ポートグループのセキュリティ設定を「承諾」にする必要があるケースがあります。
実装のポイント:セキュリティ強度を維持するため、スイッチ全体(あるいは分散スイッチのアップリンク)で「承諾」にするのではなく、特定の特殊な 仮想マシンが所属するポートグループのみを個別にオーバーライドして「承諾」に設定してください。
第4層 仮想マシンへの通信制御強化・可視化
【概要】 分散ファイアウォールによる仮想マシン間通信制御と不正アクセスログの取得
なぜ境界型防御の限界とゼロトラストが必要なのか?
現代のサイバー攻撃、特にランサムウェアや標的型攻撃において、攻撃者は一度ネットワーク内部に侵入すると、そこを足がかりに隣接するサーバーへと次々に攻撃を広げていきます。これが「ラテラルムーブメント(横展開)」です。
従来のネットワークセキュリティは、外部と内部を分ける「境界型ファイアウォール」に依存していました。しかし、このモデルでは「内部ネットワークは安全である」という前提があるため、同一VLANや同一セグメント内での仮想マシン(VM)間の通信はノーチェックで通ってしまうという脆弱性がありました。
この課題を解決するのが、VMware® vDefend™ Distributed Firewall (DFW) によるマイクロセグメンテーションです。本記事では、ハイパーバイザーネイティブなアプローチがいかにして強固な防御と可視化を実現するかをご紹介します。
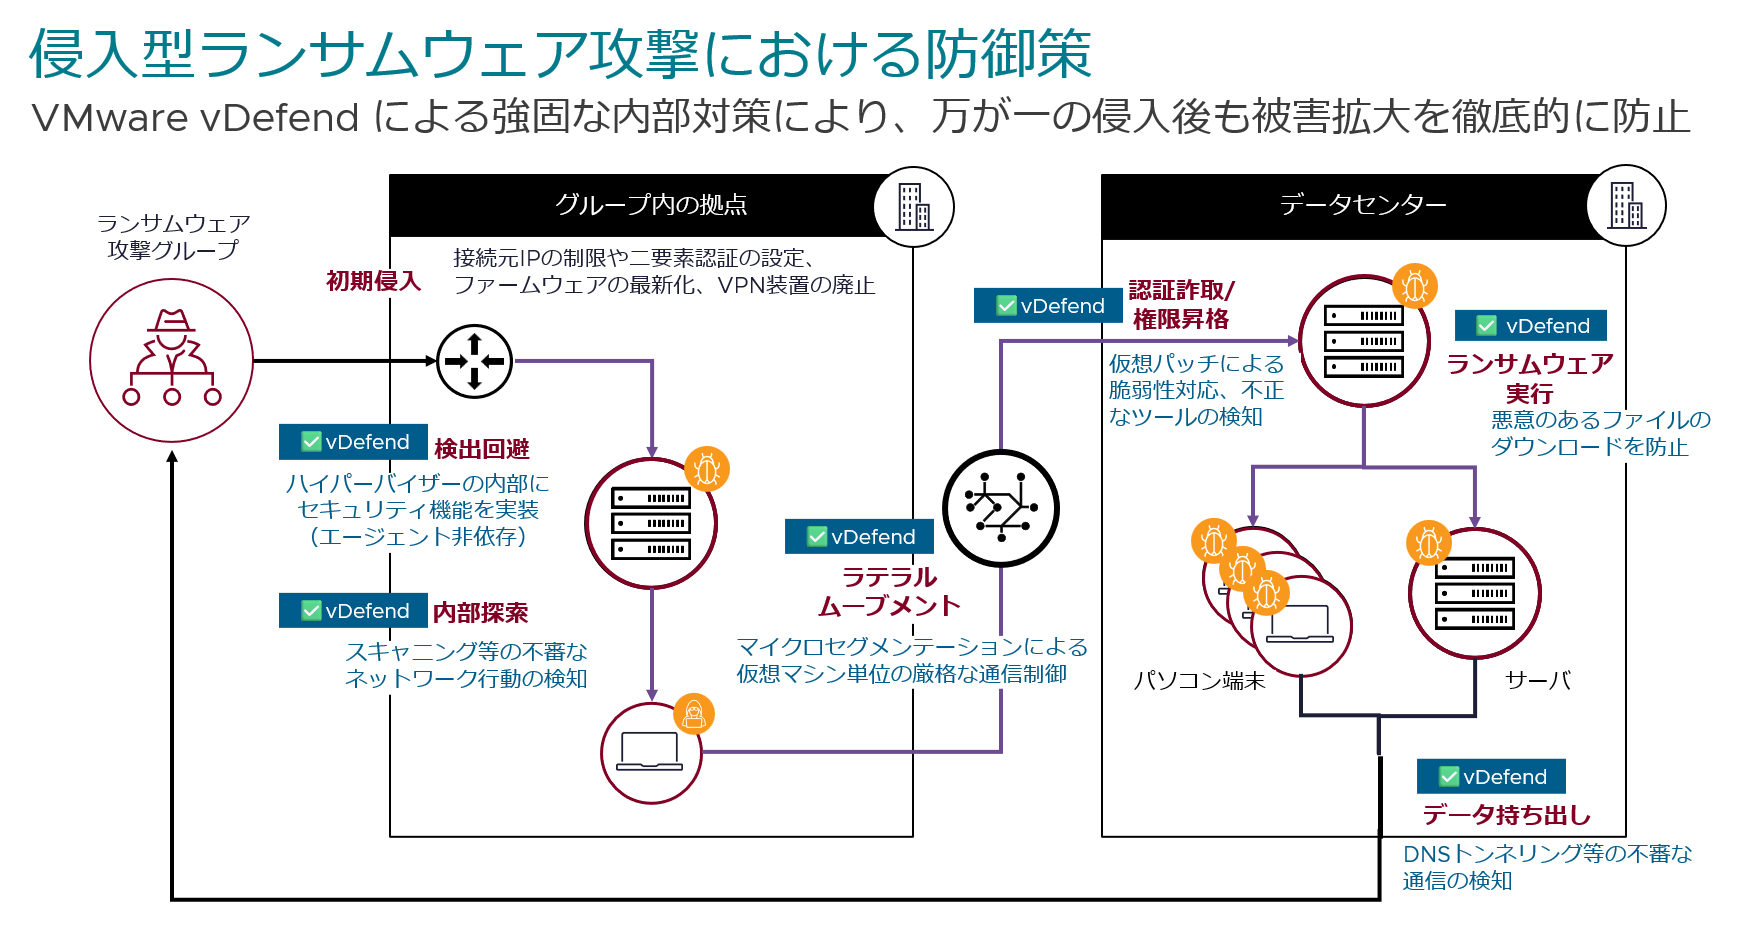
1. VMware vDefend DFWのアーキテクチャ:ハイパーバイザーネイティブの威力
DFWの最大の特徴は、ファイアウォールの機能が物理的な「アプライアンス」として存在するのではなく、ESXハイパーバイザーのカーネル内に組み込まれている点にあります。
vNICレベルでの制御
DFWは、仮想マシンの仮想ネットワークインターフェースカード(vNIC)の直前で動作します。パケットが仮想スイッチ(VDS)に入る前に処理されるため、同一の分散ポートグループ(DVPG)に属するVM間であっても、隣のVMへの通信を遮断することが可能です。
ハイパーバイザーネイティブの3大利点
- ホップバイホップの排除(ネットワーク構成の維持): 従来の物理ファイアウォールでVM間を制御しようとすると、VLANを細分化したり、トラフィックを一度物理FWへ戻す(ヘアピン通信)必要があり、遅延や構成の複雑化を招いていました。DFWでは既存のIPアドレスやVLAN構成を変更せずに、論理的なセキュリティポリシーを適用できます。
- 高パフォーマンスとスケーラビリティ: ファイアウォール処理がカーネルレベルで分散実行されるため、特定のFWアプライアンスに負荷が集中するボトルネックが発生しません。ホストを追加すれば、ファイアウォールの処理能力も自動的にスケールします。
- VMの移動への追従: vMotionによってVMが別のホストに移動しても、セキュリティポリシーはVMのプロパティとして常に追従します。
2. マイクロセグメンテーションの実装:Layer 2からLayer 7までの詳細制御
DFWは単純なIPアドレスやポート番号(L4)の制御に留まりません。コンテキストに基づいた高度な制御を提供します。
Layer 7 アプリケーションID (AppID)
従来のポート番号ベースのルール(例:TCP 80)では、ポートを偽装した攻撃を防げません。DFWはディープパケットインスペクション(DPI)を用いて、「その通信が本当にHTTPなのか、あるいはSSHが紛れ込んでいないか」を識別し、許可されたアプリケーションプロトコルのみを通します。
FQDNフィルタリング
仮想マシンが外部のSaaSやアップデートサーバーにアクセスする際、動的に変わるIPアドレスをルールに書くのは困難です。DFWでは *.broadcom.com といったドメイン名(FQDN)ベースでの制御が可能です。
3. ラテラルムーブメントの封じ込め戦略
攻撃者がWebサーバーを乗っ取ったと仮定します。次に攻撃者が狙うのは、同一セグメント内にあるデータベースサーバーや管理端末です。
ゼロトラスト・モデルの適用
DFWを用いることで、「WebサーバーからDBサーバーへの通信は、特定のSQLポートのみを許可し、それ以外(PINGやRDP、SMBなど)は全て遮断する」という最小権限の原則を徹底できます。これにより、攻撃者が侵入に成功しても、そこから先へ進む「横方向の移動」を物理的に遮断します。
DFWは単純なIPアドレスやポート番号(L4)の制御に留まりません。通信の「中身」と「背景」に基づいた高度な制御を提供します。単に「通信を止める」だけでなく、DFWに統合された分散IDS/IPSを併用することで、脆弱性を突くシグネチャ(例:Log4shellやSQLインジェクション)を検知・遮断します。これにより、L7レベルでのエクスプロイト(攻撃コード)の伝播を、同一セグメント内であってもホストレベルで食い止めます。
タグベースの動的ポリシー
IPアドレスではなく、VMに付与された「タグ(例:Security=Critical)」に基づいたルール運用が可能です。新規に作成されたVMにタグを付与するだけで、自動的に適切なファイアウォールルールが適用されるため、設定漏れによるセキュリティホールを防げます。
4. 不正アクセスの可視化とログ取得の極意
「防ぐ」だけでなく「検知し、記録する」ことは、フォレンジックやコンプライアンスにおいて不可欠です。
確実なログ取得(Logging Enabled)
DFWの各ルールでロギングを有効にすることで、許可(PASS)および拒否(DROP/REJECT)されたトラフィックのフローを詳細に記録します。
- 拒否ログ: どこから、どのVMに対して、どのポートで不正なアクセスが試みられたかを特定。
- 許可ログ: 正常な通信の流れを把握し、事後調査における通信経路の特定に活用。
Security Intelligence(旧NSX Intelligence)による視覚化
大量のテキストログを解析するのは困難ですが、Security Intelligenceを活用することで、VM間の通信フローをグラフィカルにマップ化できます。
- フローの相関分析: 通常とは異なる未知の通信パターンを視覚的に発見。
- ルール推奨機能: 実際の通信状況に基づき、最適なファイアウォールルールを自動的に推奨。
第5層 仮想マシンの防御力UP
【概要】 仮想マシンI/O暗号化による外部侵入者からの防御・改ざん防止
ハイパーバイザー層において仮想マシンのI/O(データ保存・転送)を暗号化することにより、外部の侵入者によるデータの盗聴や改ざんを防止し、ワークロード自体の安全性を向上させます。
なぜハイパーバイザー層での暗号化が必要なのか?
従来、仮想マシンのデータを保護するにはゲストOS内(BitLocker等)で暗号化を行うのが一般的でした。しかし、これには管理の手間やOSごとの設定のばらつきという課題がありました。
VMware vSphere VM Encryption は、ハイパーバイザー(ESX)レベルで暗号化を行うため、ゲストOSの種類に依存せず、仮想マシンを構成するファイル(VMDK、VMX、スナップショット等)を丸ごと保護します。
1. 静止データと転送データの両方を保護
- Data-at-Rest(保存データ)の保護: ストレージに書き込まれるデータが暗号化されるため、万が一ストレージが盗難にあったり、バックアップデータが流出したりしても、暗号鍵がなければデータを読み取ることができません。
- Data-in-Transit(転送データ)の保護: vMotionで仮想マシンを移動させる際のネットワークトラフィックも暗号化可能です(Encrypted vMotion)。これにより、物理ネットワーク上でのパケットキャプチャによるデータの盗聴を防ぎます。
2. 改ざん防止と外部侵入者への対策
単にデータを暗号化するだけでなく、vSphere VM Encryptionは「誰が、どの環境で」その仮想マシンを動かせるかを厳格に管理することで、外部侵入者や不正な持ち出しに対する強力な防御壁となります。暗号化された仮想マシンは、適切に構成され、セキュリティ上の安全が確認されたESXホスト上でのみ復号・実行されます。物理ホストにTPMチップを搭載することで、ハイパーバイザー自体の改ざんもチェックされるため、基盤層を乗っ取ってデータを盗み見ようとする攻撃に対しても防御力を発揮します。
3. エージェントレスでゲストOSに負荷をかけない透明性
暗号化処理はESXホスト側で行われるため、仮想マシン側で特別なエージェントの導入や、アプリケーションの改修を行う必要はありません。
第6層 ESX への不正通信は許可しない
【概要】 ロックダウンモードによる堅牢化、不要ポート遮断、TPMブート
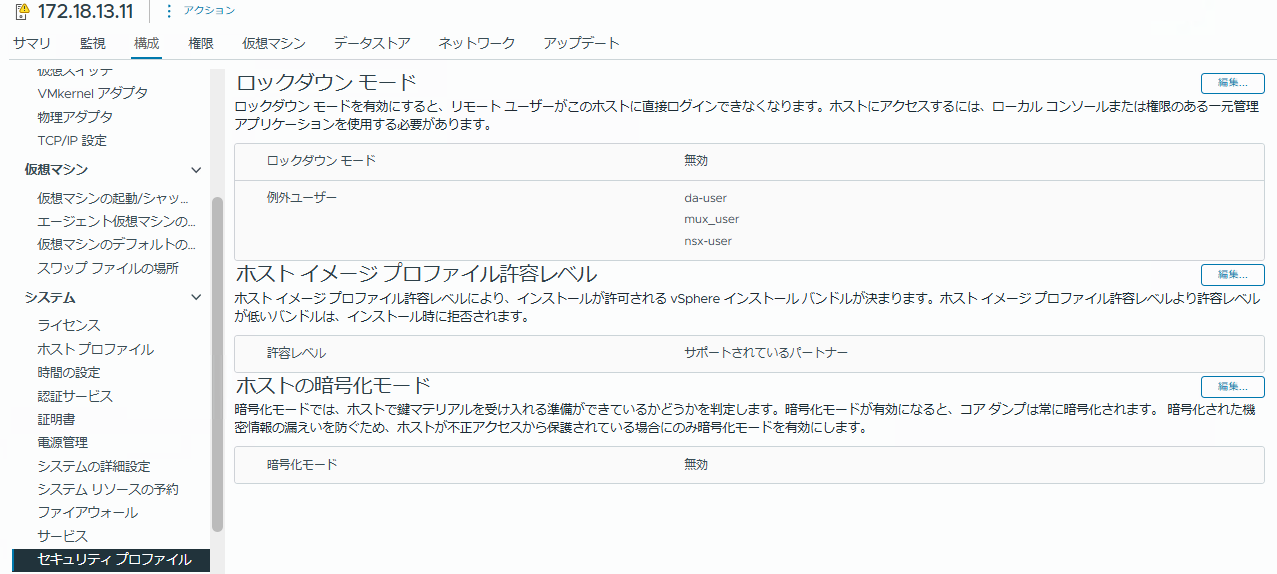
ESXホストへの直接アクセスを制限し、管理操作をvCenter Server経由に強制・一本化する『ロックダウンモード(NormalまたはStrict)』を活用します。また、SSHやESX Shellなどの不要なサービス・ポートを通常時は無効化(遮断)します。さらに、UEFIセキュアブートとTPM 2.0(Trusted Platform Module)を有効化し、起動コンポーネントの正当性検証と改ざん検知を行います。
管理の単一窓口化とアタックサーフェスの最小化
仮想化基盤の心臓部であるESXホストを保護するためには、物理サーバへの直接ログインや、不要なネットワークサービスの開放を極力排除することが重要です。
1. ロックダウンモードによるアクセス制御
ロックダウンモードを有効にすると、ホストへの管理操作は原則としてvCenter Serverからのみ受け付けるようになります。
- Normal(通常): vSphere Client経由の直接ログインは制限されますが、DCUI(ダイレクトコンソール)へのローカルアクセスは可能です。
- Strict(厳密): DCUIサービス自体も停止されます。管理操作は完全にvCenter Server経由のみとなります。
vCenter Serverの設定画面にて下記メニューを選択すると、ロックダウンモードの設定が可能になります。
ESXホストの選択>構成>システム>セキュリティプロファイル>編集
2. 不要サービスの停止(SSH / ESX Shell)
SSHやESX Shellは強力なメンテナンス手段ですが、同時に攻撃者の侵入経路にもなり得ます。
- 遮断の徹底: 本来、ESXの操作はAPI(vCenter経由)で行うべきであり、SSH等はトラブルシューティング時のみ一時的に有効化し、完了後は即座に無効化(ポート遮断)するのがベストプラクティスです。
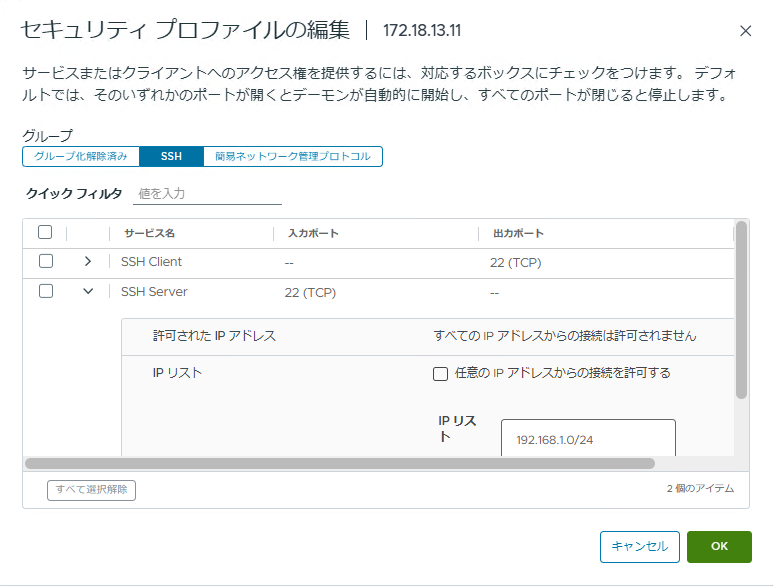
運用上、SSHサービスを常時有効にする必要がある場合は、SSHへのアクセス元を最小限にする事で攻撃のリスクを低減する事ができます。
vCenter Serverの設定画面にて下記メニューを選択すると、ESXのファイアウォール設定が可能になります。
ESXホストの選択>構成>システム>ファイアウォール>編集
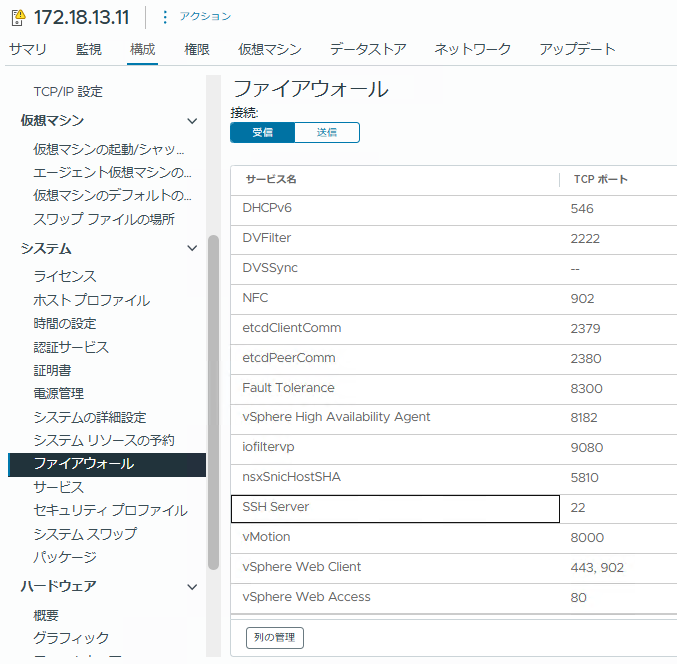
SSH>SSH Server>許可するIPアドレスを入力
3. 起動時からの信頼性担保(UEFI (Unified Extensible Firmware Interface) セキュアブート & TPM (Trusted Platform Module) 2.0)
ハードウェアレベルのセキュリティ機能を組み合わせることで、OSやドライバの改ざんを検知します。
- UEFIセキュアブート: デジタル署名された信頼できるソフトウェア(ブートローダー、カーネル、VIB)のみが起動することを保証します。
- TPM 2.0: 起動コンポーネントの状態を測定し、改ざんがないことをリモートから検証(アテステーション)可能にします。
第7層 最終防衛線: ストレージとバックアップ
【概要】 暗号化による通信傍受対策、バックアップ隔離、BCP要件準拠
多層防御の最終階層となる第7層は、他の全ての防御が突破された状況、あるいはハードウェア障害や大規模災害が発生した状況下で、ビジネスを継続させるための「事業継続の要」です。ここではデータの機密性を守る暗号化と、データの完全性を守るバックアップの隔離・不変性が中心となります。
1. ストレージと通信の暗号化:データの「機密性確保」
物理層への不正アクセスや管理ネットワークへの侵入が発生したとしても、データそのものが解読不能であれば、情報の流出や悪用を防ぐことができます。
- vSAN Data-at-Rest Encryption (静止データの暗号化): ストレージレベルでデータを暗号化します。ディスクの盗難や不正な物理持ち出しに対する強力な対策となります。
二重暗号化のパフォーマンスへの影響: 規制上の厳格な要件がない限り、vSAN 暗号化が有効な環境で VM Encryption を併用する(二重暗号化)ことは推奨していません。CPU 負荷の増大や、ストレージの重複排除効率の低下を招く可能性があるためです。
2. バックアップ基盤の論理・物理隔離(エアギャップ)
近年のランサムウェアは、本番環境に侵入後、バックアップデータの削除や暗号化を標的とします。これを防ぐためには、バックアップ基盤を本番環境から「隠す」必要があります。
- ADドメインからの分離: バックアップサーバーやストレージを、本番環境の Active Directory (AD) ドメインに参加させないようにします。ワークグループ構成にするか、バックアップ専用の独立したドメインを構築します。これにより、本番 AD の管理者権限が乗っ取られても、バックアップ基盤まで一網打尽にされるリスクを回避できます。
- ネットワーク・エアギャップ: バックアップ実行時以外は物理的あるいは論理的にネットワークを遮断します。クラウドへのオフサイトコピーや、不連続なネットワーク経路を介した転送が有効です。
3. イミュータブル(不変)バックアップによる保護
「削除できるデータは、いつか必ず削除される」という前提に立ち、システム的に削除・変更が不可能な領域にデータを保管します。
- Write Once Read Many (WORM) と論理ロック: クラウドストレージの S3 Object Lock や、オンプレミスの不変ストレージを活用し、指定期間内(例:30日間)は管理者権限であってもデータの削除や上書きを物理的に不可能にします。これにより、攻撃者がバックアップ管理者の認証情報を奪取したとしても、過去の世代を破壊することはできません。
- サイバー・リカバリ・ボールト (Cyber Recovery Vault): バックアップデータを、メインのネットワークから隔離された安全な領域(Vault)に複製します。単なる保存だけでなく、保管されているデータの整合性をバックグラウンドでスキャンし、ランサムウェアの兆候がない「クリーンなデータ」であることを常に検証し続けます。
- 高度なサイバーレジリエンスを実現する VCF Protection and Recovery および VMware® Advanced Cyber Compliance (ACC): VCF Protection and Recovery および ACC を導入することで、従来のDR(災害対策)に「不変性」と「サイバー復旧」の機能が統合されます。不変バックアップから隔離環境への自動リカバリと、隔離環境内でのマルウェアスキャンを組み合わせることで、再感染のリスクを排除した確実なビジネス再開が可能になります。
4. BCP/DR要件への準拠と復旧テストの自動化
単にデータを保存するだけでは BCP(事業継続計画)とは言えません。「決められた時間内 (RTO)」に「決められた時点 (RPO)」まで確実に復旧できることが重要です。
- 定期的な復旧訓練(DRテスト): 少なくとも半年に一度は、本番環境に影響を与えない分離されたネットワーク内で復旧テストを実施します。バックアップデータが実際に起動し、OS やアプリケーションが正常に動作することを検証します。
3. まとめ:投資を最適化し、随時実行する堅牢化サイクル
AI時代の脅威に対抗するためには、一度に対策を完了させるのではなく、継続的な「現状把握とギャップ分析」「基本対策の実施」「更なる高度化」のサイクルを回すことが重要です。
今回紹介したVCFが提供する多くの堅牢化機能(ESXファイアウォール、ロックダウンモード、MFA連携、ネットワーク分離など)は、追加投資が不要、あるいは限定的な投資で実施可能な基本機能の範囲内です。設定変更や既存機能の有効化で対応できる項目については、実施時期を検討し、随時実行することができます。変更箇所の運用影響を確認しつつ、段階的にプライベートクラウド全体の防御力を高めていきましょう。
【次回内容の予告】
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー
第2回:仮想パッチを用いたセキュリティパッチ適用までの「猶予期間」の消滅
vDefendによる「分散IDS/IPS」およびVMware® Avi™ Load Balancer WAFを用いた攻撃遮断の技術解説、およびダウンタイム不要・運用コスト削減のメリットについて解説します。
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー
※ Microsoft、Windows、Windows Server、Active Directory、Active Directory Federation Services(AD FS)、Microsoft Entra は、米国 Microsoft Corporation の 米国およびその他の国における登録商標または商標です。 Windows の正式名称は、Microsoft Windows Operating System です。
※ Okta は、Okta, Inc. の米国およびその他の国における登録商標または商標です。
※ PingFederate は、Ping Identity Corporation の米国およびその他の国における登録商標または商標です。