
AI時代のプライベートクラウド多層防御: VMware Cloud Foundation®で実現する仮想基盤の堅牢化とリスク低減策(第1回)
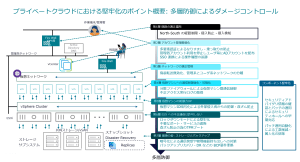
近年、生成AIをはじめとするフロンティアAI技術の進化は、ビジネスの効率化だけでなく、サイバーセキュリティの領域にも劇的な変化をもたらしています。防御側がAIを活用する一方で、攻撃者もAIを用いた高度な脆弱性探索や攻撃コードの自動生成を行うようになっています。本ブログシリーズでは、全2回にわたり「AI時代のセキュリティ対策」をテーマに、インフラのあらゆる階層で脅威を食い止める「多層防御」の実践的なアプローチを解説します。 ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー 第1回(本記事):AI時代のプライベートクラウド多層防御、VMware Cloud Foundation®で実現する仮想基盤の堅牢化とリスク低減策 プライベートクラウド環境における「多層防御」の重要性と、最新のVMware Cloud Foundation® (VCF) を活用したインフラ基盤における「7つの防御層」の実装ポイントを解説します。 第2回:仮想パッチを用いたセキュリティパッチ適用までの「猶予期間」の消滅 vDefendによる「分散IDS/IPS」およびVMware® Avi™ Load Balancer WAFを用いた攻撃遮断の技術解説、およびダウンタイム不要・運用コスト削減のメリットについてお届けします。 ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー 1. AI時代のセキュリティ対策の心構え:フロンティアAIから学んだ教訓 AI時代におけるセキュリティの最大の変更点は、これまでの「リスク評価(トリアージ)」や「対策の猶予期間」といった前提条件が通用しなくなっている点にあります。Broadcomが実施したフロンティアAIモデルを用いたコードテストの成果からは、以下の深刻な教訓が明らかになっています。 ■ 攻撃の連鎖による「トリアージ(優先順位付け)」概念の崩壊 従来のセキュリティ運用では、発見された脆弱性をリスクの高さに応じて分類し、低リスクのものは対応を後回しにする優先順位付け(トリアージ)が一般的でした。しかし、高度なAIは「人間が一生かけても気づかないような、コードの遠く離れた場所にある要素同士の相関すらも見抜く」能力を持っています。その結果、2〜3個の「低リスクな問題」を組み合わせ・連鎖させて、1つの「致命的な攻撃パス」を作り出すことができるようになりました。これにより、「リスクの低いものは後回し」というこれまでのトリアージ概念は通用しなくなっています。 ■ 「猶予期間」の消滅...